


La seguridad digital enfrenta una nueva amenaza que explota el comportamiento automatizado de los usuarios ante las verificaciones de seguridad. ClickFix no es un malware convencional, sino una técnica de ingeniería social diseñada para que sea el propio usuario quien ejecute un comando malicioso en su ordenador, creyendo que está completando una simple comprobación de identidad.
El funcionamiento de la trampa
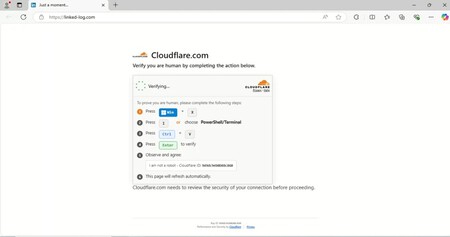
El proceso comienza en sitios web comprometidos que despliegan una verificación falsa. Al interactuar con esta pantalla, el código malicioso copia automáticamente un comando al portapapeles. El sistema guía entonces al usuario para que abra herramientas como PowerShell, Windows Terminal o la Terminal de macOS, pegue el texto y pulse Enter. Al realizar esta acción, el usuario otorga permisos para descargar y ejecutar componentes que pueden establecer persistencia en el sistema o conectar el equipo con servidores externos.
!Advertencia! Tenemos problemas...
Debes iniciar sesión para poder comentar.. Iniciar sesión o Registrarme